Inloggen vanuit claude.ai en ChatGPT
De webversies van Claude (claude.ai) en ChatGPT kunnen geen token meenemen. Zij melden zich aan volgens de OAuth-standaard: uw browser opent de inlogpagina van uw server, u logt in met uw eigen account en kiest wat de assistent mag. Uw server is daarbij zelf de “identiteitsprovider”; er komt geen derde partij aan te pas.
Koppelen
Section titled “Koppelen”- Open in claude.ai Settings > Connectors > Add custom connector (in ChatGPT: Settings > Connectors > Create).
- Vul als adres
https://<uw-server>.hddeploy3000.nl/mcpin. Vraagt de assistent om een client-id of client-secret, laat die velden dan leeg: de assistent registreert zichzelf bij uw server. - Uw browser opent de inlogpagina van uw server. Log in met uw e-mailadres en wachtwoord van het portaal.
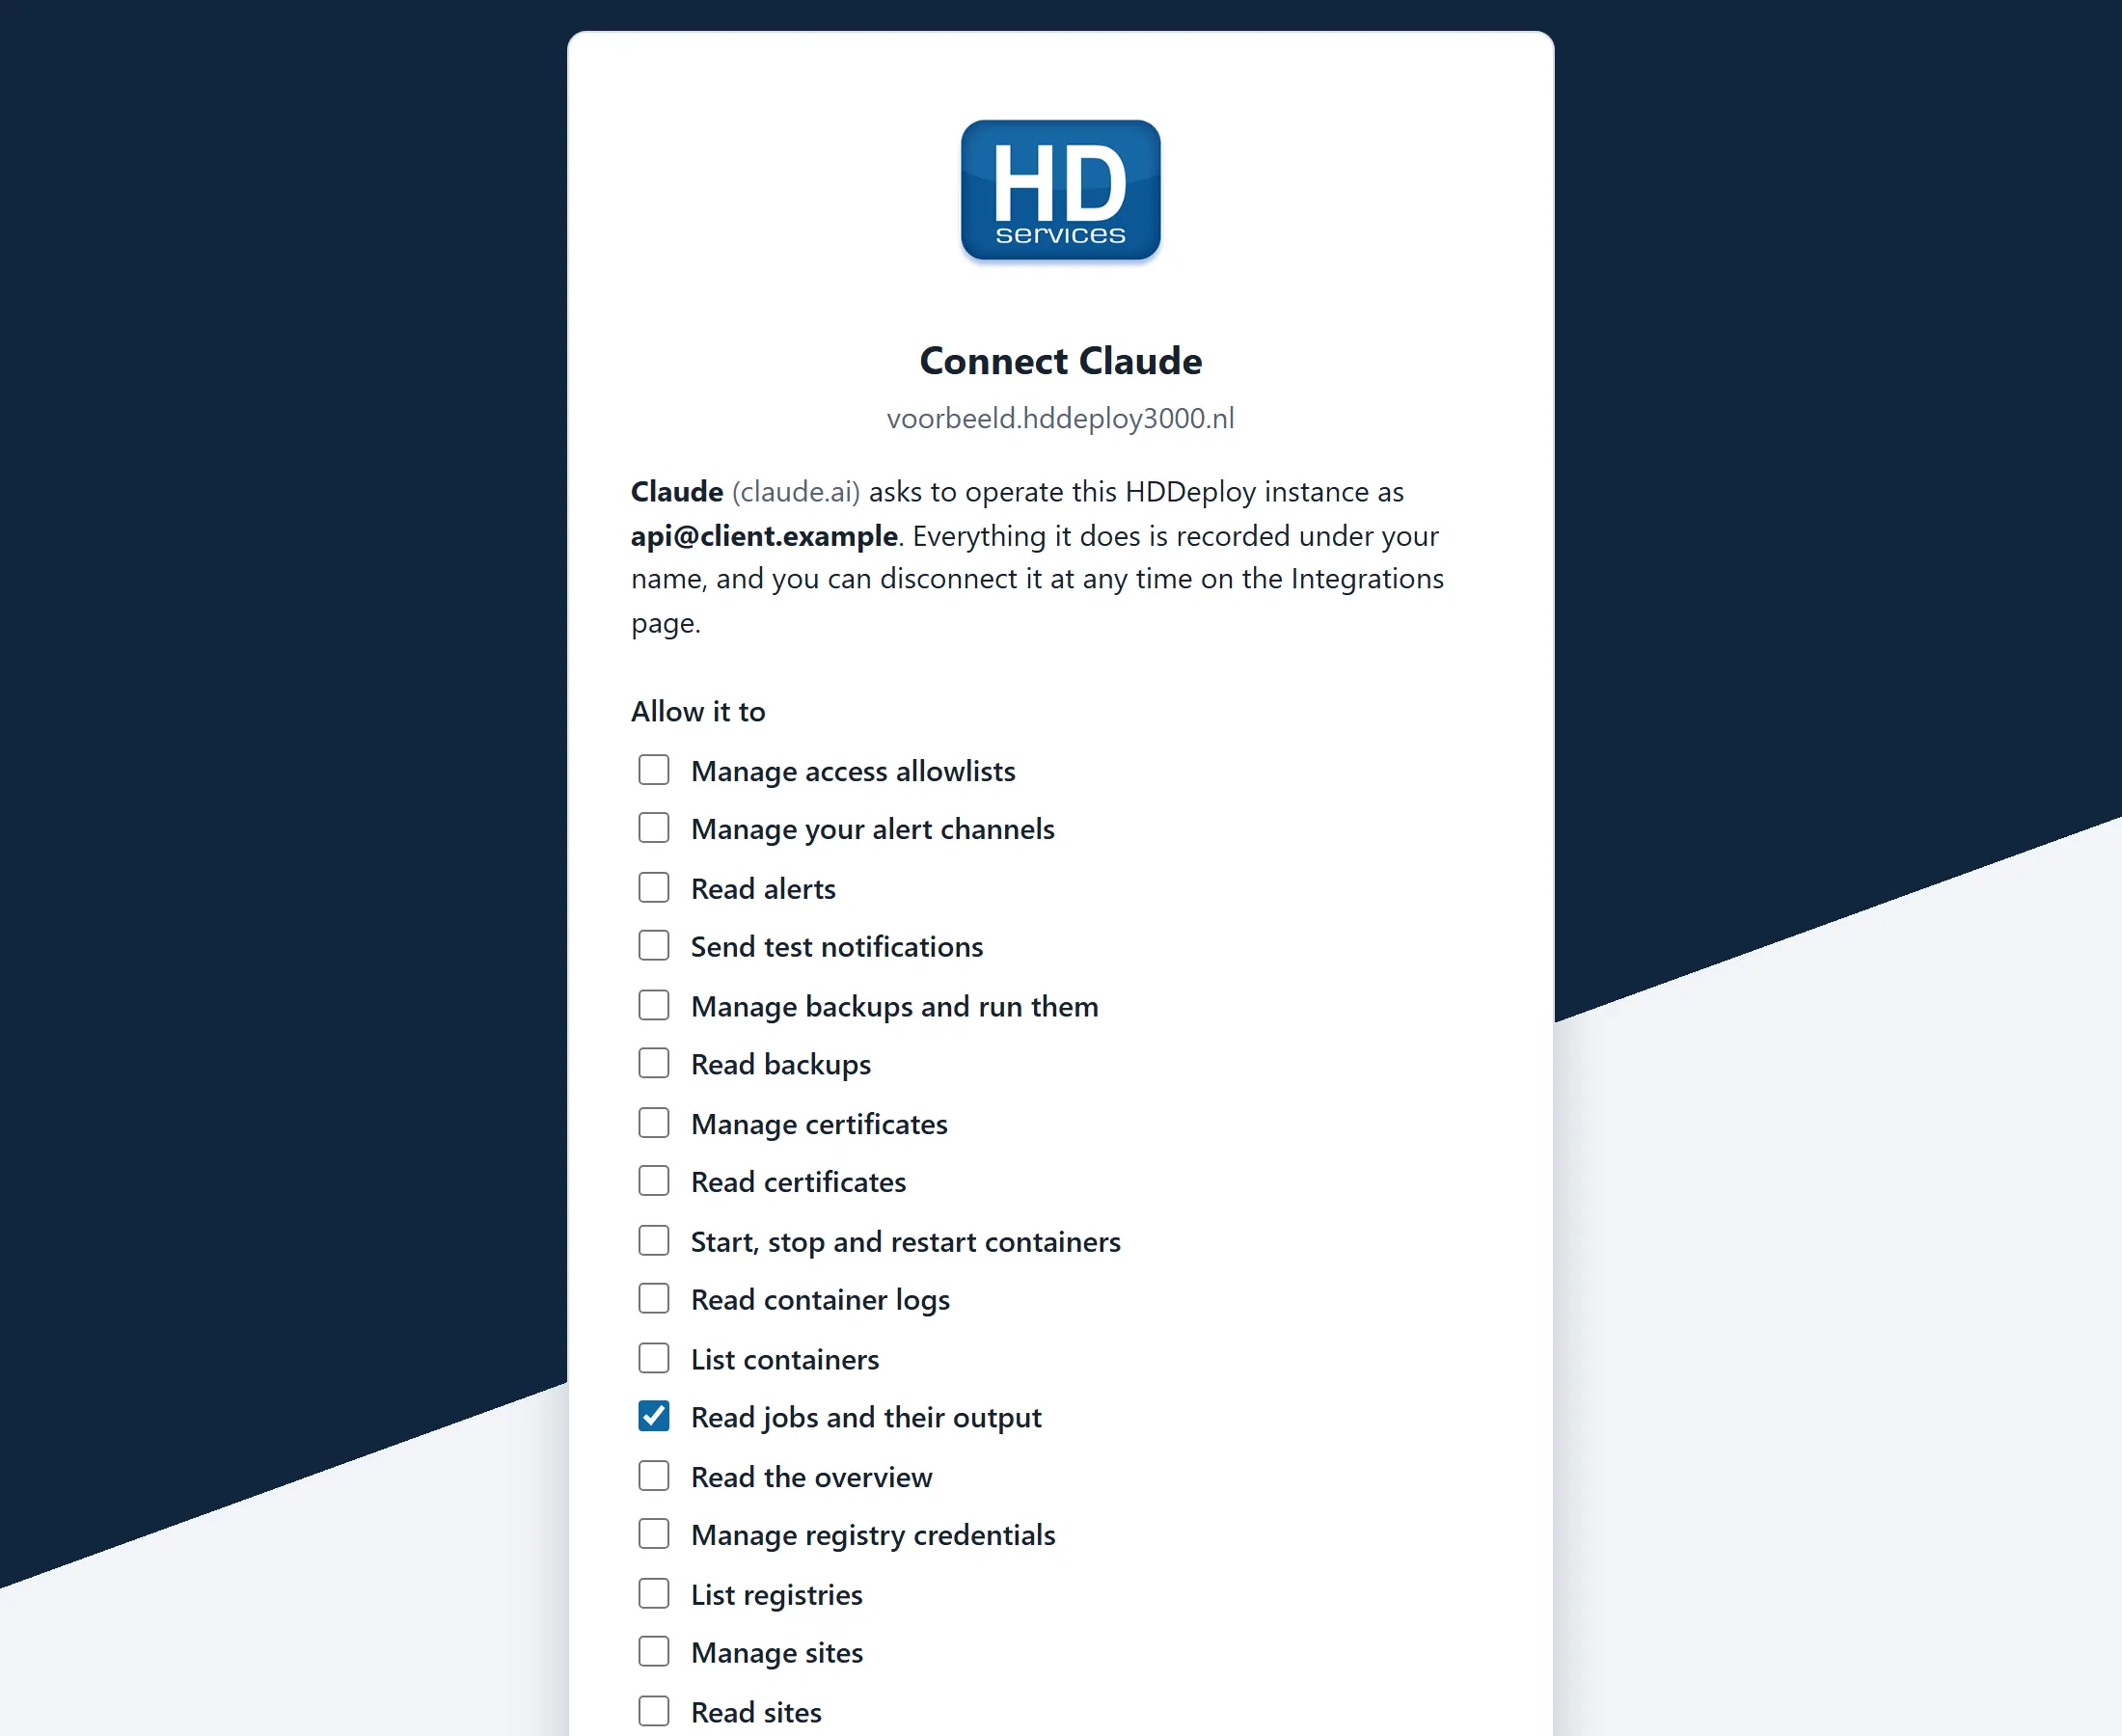
- U ziet welke rechten de assistent vraagt. Vink uit wat u niet wilt geven en kies Allow.
- De assistent is verbonden en blijft dat zolang u hem gebruikt.
Wat de assistent mag
Section titled “Wat de assistent mag”De rechten zijn dezelfde scopes als bij een token (zie API-tokens en scopes). De toestemmingspagina toont alles wat u kunt geven, met de aangevraagde of aanbevolen set aangevinkt. Een assistent kan nooit meer dan uw eigen account en nooit tokens of gebruikers beheren.
Gekoppelde apps bekijken en ontkoppelen
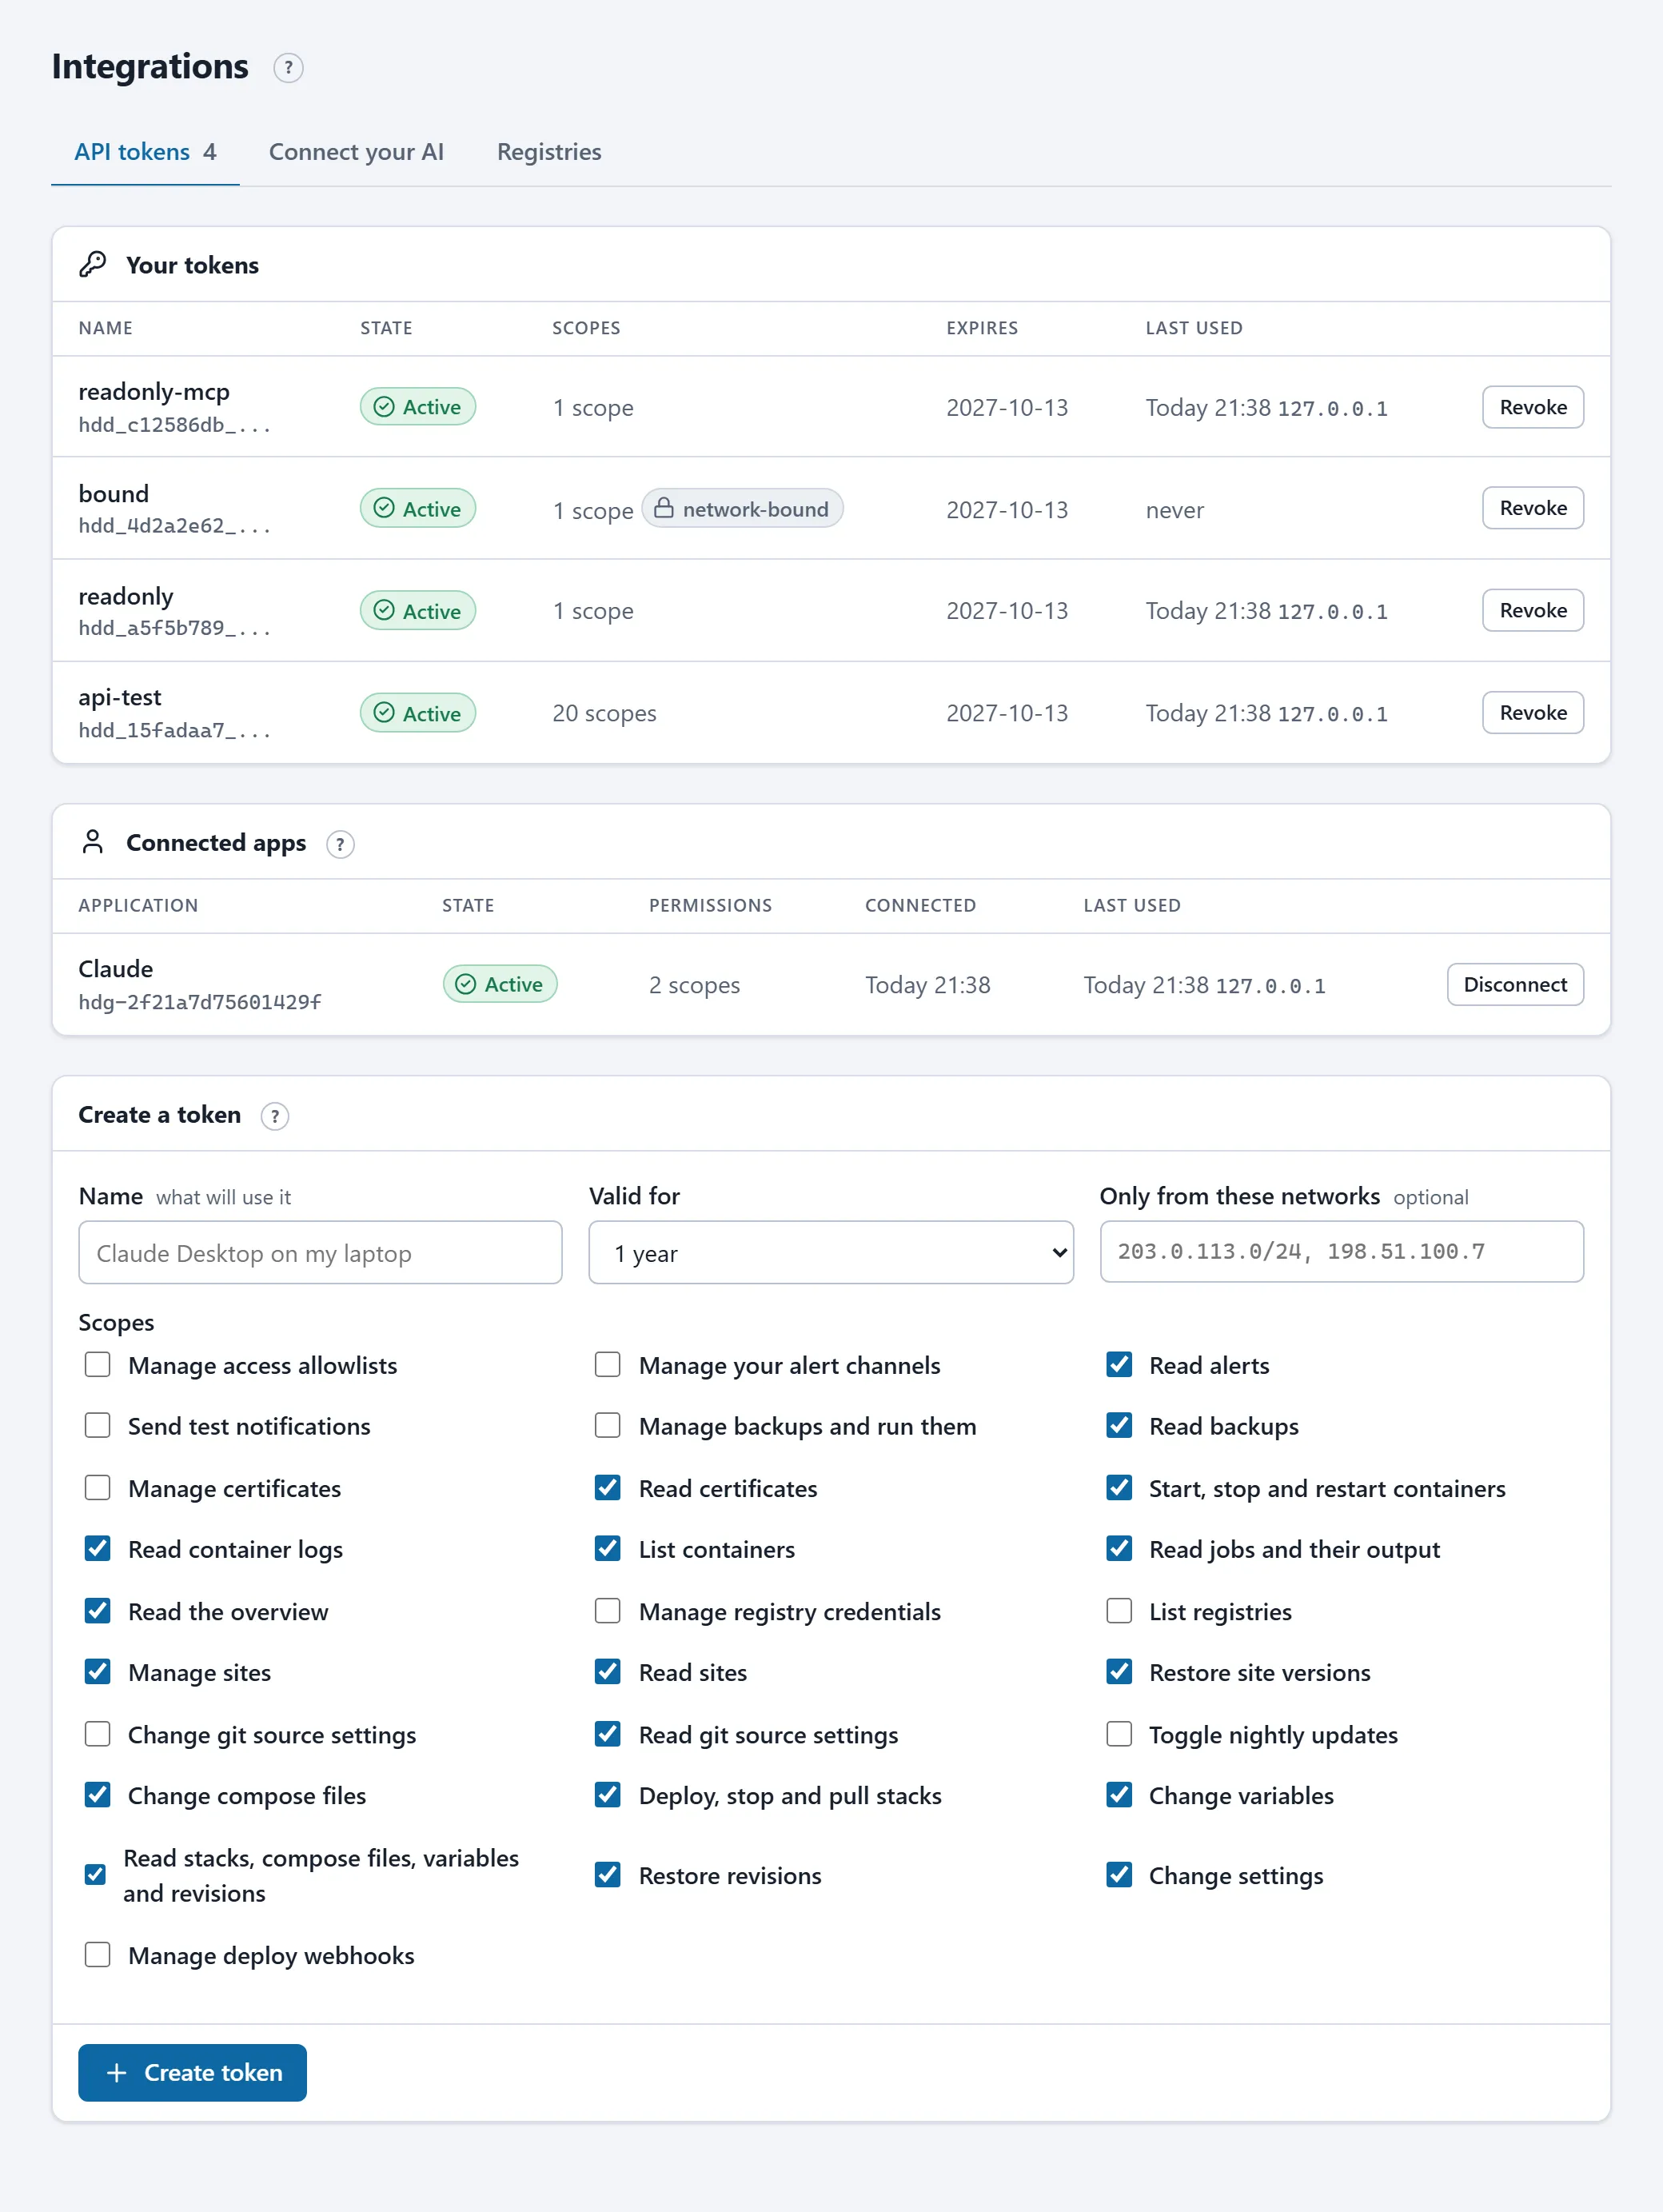
Section titled “Gekoppelde apps bekijken en ontkoppelen”De koppeling staat op Integrations > API tokens onder Connected apps, met de rechten, het laatste gebruik en een knop Disconnect. Ontkoppelen trekt de koppeling meteen in; de assistent moet dan opnieuw inloggen (en u opnieuw toestemming geven). Alles wat de assistent doet, staat op Activity onder uw naam met de naam van de assistent erbij.
Hoe lang de koppeling geldt
Section titled “Hoe lang de koppeling geldt”- De assistent krijgt een toegangssleutel die een uur geldig is en vernieuwt die stilzwijgend zolang u hem gebruikt.
- Na dertig dagen zonder gebruik vervalt de koppeling; dan logt u opnieuw in.
- Wordt uw account uitgeschakeld, dan vervallen al uw koppelingen meteen.
- Bij een herstart van de portaalsoftware (bijvoorbeeld de nachtelijke update) vernieuwt de assistent zijn sleutel vanzelf; u merkt daar niets van.
Beveiliging
Section titled “Beveiliging”De server volgt de OAuth 2.1-standaard: elke aanmelding gebruikt PKCE, vernieuwingssleutels worden bij elk gebruik vervangen, en een vernieuwingssleutel die opnieuw wordt aangeboden (een teken dat hij gelekt is) trekt de hele koppeling in. Blijft een assistent daardoor om inloggen vragen, verwijder de connector dan in de assistent en voeg hem opnieuw toe.
Technici van HD Services kunnen hosted assistenten niet koppelen aan uw server: hun toegang is gebonden aan de netwerken van HD Services, en een assistent in de cloud zit daar niet in. Alleen klantaccounts kunnen koppelen. HD Services ziet wel welke koppelingen bestaan en kan ze bij een incident intrekken.
Voor de techneuten
Section titled “Voor de techneuten”De server publiceert zijn OAuth-metadata op /.well-known/oauth-authorization-server en /.well-known/oauth-protected-resource/mcp. Elk 401-antwoord van /mcp en /api/v1 verwijst ernaar, zodat elke client die de MCP-autorisatiespecificatie volgt de aanmelding zelf vindt. Dynamische registratie (POST /oauth/register) is open, met een limiet van tien registraties per adres per uur; het token-eindpunt accepteert zestig verzoeken per adres per minuut. Redirect-adressen moeten https zijn, of http op localhost voor lokale tools.